
Garanta a Segurança Total
SOC 24/7/365
Protegemos o que mantém sua empresa funcionando.
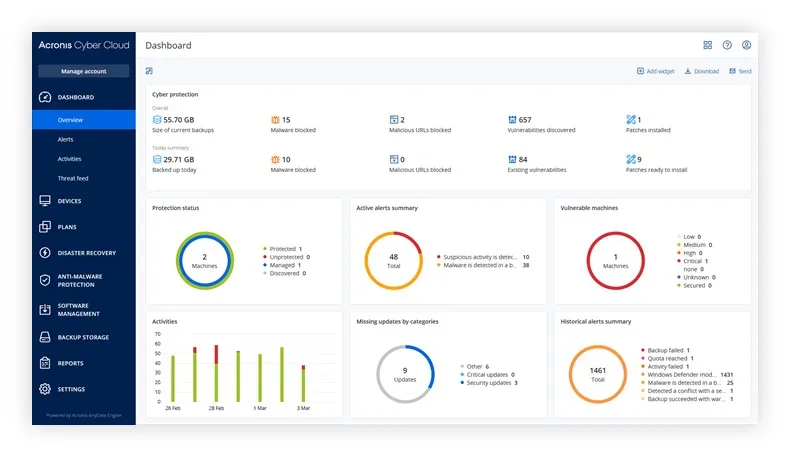
Ter ferramentas de segurança não significa ter segurança monitorada.
Tecnologia + operação especializada + gestão JRL Global Systems
O Cyber Watch utiliza uma arquitetura de segurança gerenciada para monitorar os ambientes protegidos e apoiar a detecção, investigação e resposta a incidentes.
Backup e recuperação eficientes
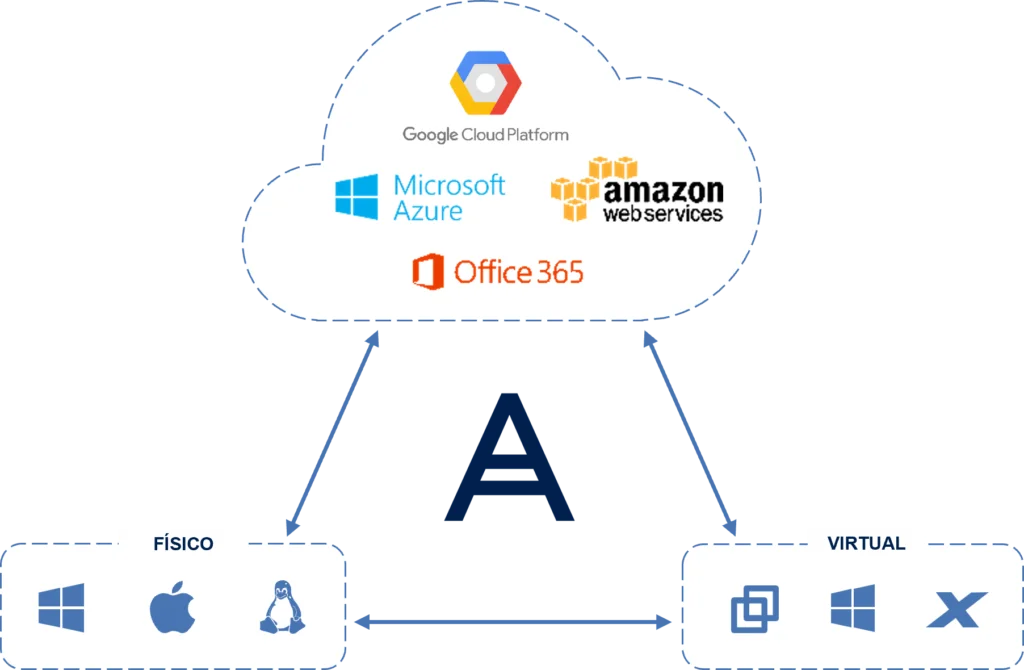
Proteja suas informações com backups automáticos e recuperação rápida, assegurando a continuidade dos negócios em caso de incidentes.
Proteção contra malware de última geração

Defenda-se contra ameaças cibernéticas com tecnologias avançadas de detecção e resposta a malware, incluindo recursos de inteligência artificial.
Conformidade com regulamentações
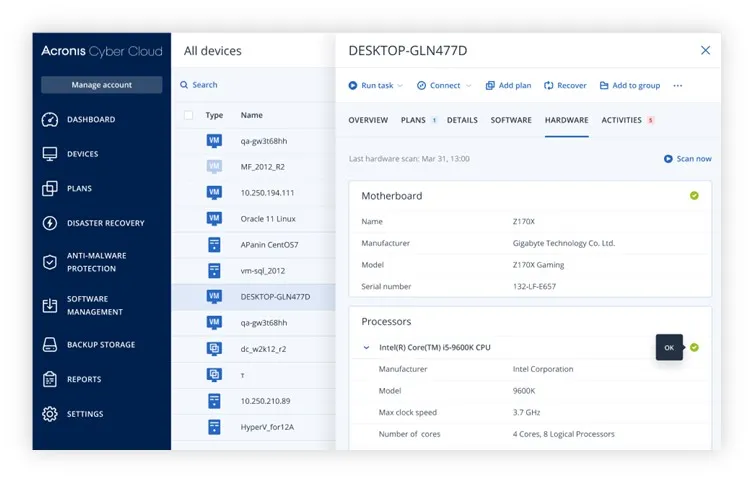
Atenda aos requisitos de conformidade, como a LGPD, com recursos que facilitam a proteção e o gerenciamento de dados sensíveis.
Como funciona
Nossas soluções
Uma operação de segurança 24/7/365 combina telemetria de segurança, automação, inteligência e análise humana especializada para identificar, investigar e responder a incidentes.
COLETA E VISIBILIDADE
Os ativos protegidos enviam eventos e sinais de segurança para a camada de detecção.
Fontes de informação podem incluir:
– Endpoints e servidores protegidos por EDR/XDR
Identidade e autenticação
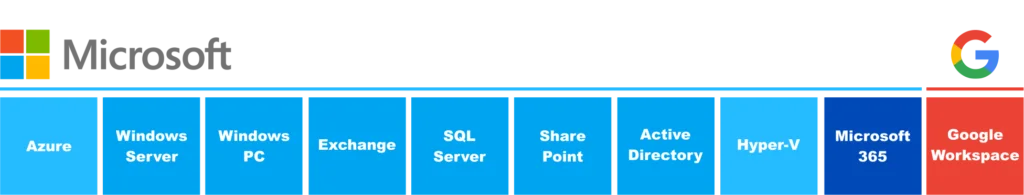
– Microsoft 365 e serviços de colaboração
– E-mail e indicadores de ameaça
– Integrações de segurança e infraestrutura (Firewalls, Switches, entre outros), quando aplicáveis
A visibilidade disponível depende das tecnologias e integrações habilitadas no ambiente do cliente.
CONTENÇÃO E RESPOSTA
Após a confirmação de uma ameaça, podem ser executadas ações de resposta conforme o nível de serviço e as integrações disponíveis.
Exemplos:
– Isolamento de endpoint
– Encerramento de processos maliciosos
– Quarentena de arquivos
– Bloqueio de indicadores
– Contenção de ameaças
– Ações sobre identidade e sessões
– Bloqueio de recursos de rede por integrações suportadas
– Aplicação de medidas de remediação
DETECÇÃO E TRIAGEM
Os eventos são analisados continuamente por mecanismos automatizados de detecção e priorização.
Eventos de baixo risco podem ser tratados automaticamente, enquanto incidentes relevantes são encaminhados para análise especializada.
Objetivos:
– Reduzir falsos positivos
Priorizar ameaças críticas
– Identificar comportamentos anômalos
– Correlacionar indicadores de comprometimento
– Determinar a criticidade do incidente
REMEDIAÇÃO E RECUPERAÇÃO
Quando necessário, a resposta pode avançar da contenção para a recuperação da operação.
Dependendo do ambiente e dos serviços contratados:
Remediação → Rollback → Recuperação de backup → Disaster Recovery
Essa integração permite tratar segurança e recuperação como parte de um mesmo processo de continuidade operacional.
INVESTIGAÇÃO 24/7/365
Incidentes relevantes são analisados por especialistas de segurança.
A investigação busca determinar:
– O que aconteceu?
– Qual ativo foi afetado?
– Como o ataque ocorreu?
– Existe evidência de comprometimento adicional?
– Qual é o impacto potencial?
Quando aplicável, são utilizados threat intelligence, telemetria de segurança e análise de causa raiz.
PROCESSO COMPLETO
01 — MONITORAMENTO: Os ambientes protegidos geram eventos e sinais de segurança continuamente.
02 — DETECÇÃO: Com tecnologias de EDR/XDR, comportamentos suspeitos e possíveis ameaças podem ser identificados.
03 — INVESTIGAÇÃO: Os eventos relevantes são analisados para determinar sua natureza, criticidade e possível impacto.
04 — RESPOSTA: Quando um incidente é confirmado, são aplicadas as ações de contenção e remediação previstas no serviço contratado.
Infraestrutura como serviço
Otimize os custos e pague pelo que realmente usa. Cibersegurança como um serviço completo para sua empresa: Firewall como serviço, Backup como serviço, Disaster Recovery como Serviço. Com monitoramento 24/7 e relatórios de desempenho detalhados, você tem proteção de alto nível sem a complexidade.
Entre em contato